Национальный мессенджер «МАХ»: анализ безопасности, сбор данных и скрытая установка
В сообществе обсуждают появление российского мессенджера и супераппа «МАХ», его политику конфиденциальности и технические особенности. Основное внимание уделено рискам тотального сбора телеметрии, фоновой активности, интеграции с системными сервисами и методам противодействия принудительной установке.
Политика конфиденциальности и вопросы безопасности
Анализ лицензионного соглашения (EULA) мессенджера «МАХ» вызвал настороженность у пользователей
. В документе отмечается отказ создателей сервиса от прямой ответственности за сохранность данных, в то время как пользовательские логи и переписка фиксируются на серверах. По оценкам участников, архивы переписки и метаданные могут сохраняться от полугода до бессрочного периода.
Вместе с тем звучит мнение, что подобное пользовательское соглашение стандартно для большинства глобальных платформ (WhatsApp, Viber, Telegram), где разработчики традиционно снимают с себя ответственность за действия пользователей и оставляют за собой право передавать информацию в рамках правового поля. В приложение также интегрированы финансовые сервисы и переводы средств.
Технический анализ: трекинг, эндпоинты и доступ к системе
Реверс-инжиниринг кода мобильного приложения показал его глубокую интеграцию с аналитическими сервисами и аппаратной частью устройства. Приложение активно задействует следующие эндпоинты:
tracker-api.vk-analytics.ru— модуль VK Analytics для фиксации поведенческих параметров, геопозиции, сеансов и действий пользователя;sdk-api.apptracer.ru— трекинг устройств, идентификация сессий, сбор геоданных и контактных книг;max.ru/...all/— служебные адреса для маршрутизации, контроля и записи параметров звонков
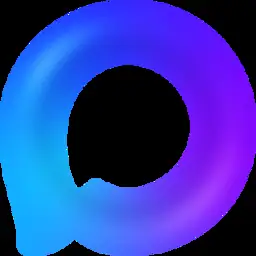
В кодовой базе выявлены широкие системные разрешения:
- Камера и микрофон: вызовы
CameraManager,Camera1Session,Camera2Session, а такжеRECORD_AUDIO,AudioRecordиWebRtcAudioRecord. Модули способны работать в фоновом режиме, обрабатывая акустический фон и видеопоток
- Геолокация: обращение к
ACCESS_FINE_LOCATION,LocationManagerиLocationTrackingModeдля непрерывного отслеживания перемещений через Яндекс.Карты и Google Maps. - Контакты и файлы: чтение, редактирование и синхронизация телефонной книги (
READ_CONTACTS,WRITE_CONTACTS), а также контроль медиапапок через системные прерыванияinotify.
Механизмы скрытой загрузки через RuStore
При разборе системного магазина приложений RuStore, предустанавливаемого на смартфоны в РФ с 1 апреля 2024 года, были обнаружены механизмы тихой инсталляции.
Загрузка и установка мессенджера может инициироваться без участия владельца смартфона: серверный флаг SAK_MAX_MESSENGER_INSTALL в связке с push-уведомлениями (PreorderAutoInstallPushDto) активирует фоновую установку по имени пакета. Кроме того, встроенная в магазин подсистема «Radar» ведёт локальную базу данных SQLite (snapshot_records), где каждые несколько минут аккумулируются идентификатор userId, координаты GPS, BSSID доступных Wi-Fi-точек, данные сотовых вышек и признаки использования VPN
. RuStore также выступает как SSO-провайдер VK-токенов через AIDL без явного запроса подтверждения.
Мошеннические схемы с использованием бренда сервиса
На фоне продвижения приложения зафиксированы новые схемы социальной инженерии
. Злоумышленники связываются с гражданами от лица службы поддержки платформы, заявляя о необходимости обязательной активации «аккаунта безопасности» в национальном мессенджере. Для верификации мошенники запрашивают одноразовый СМС-код от портала «Госуслуги». Передача этого кода приводит к компрометации личного кабинета, доступу к банковским счетам и оформлению сторонних кредитов.
Способы изоляции и удаления приложения
Для минимизации цифрового следа и защиты основных рабочих профилей участники предлагают практические меры:
1. Использование отдельного «чистого» устройства: покупка предельно дешёвого смартфона исключительно для государственных сервисов и мессенджера, с отдельной SIM-картой на тарифе без абонентской платы (с разовой активностью в месяц для сохранения номера).
2. Удаление через ADB (инструмент MaxBlocker): на GitHub выложен легковесный инструмент MaxBlocker, работающий через интерфейс Android Debug Bridge. Утилита позволяет полностью отключить или удалить пакет приложения для текущего пользователя на системном уровне без необходимости получения root-прав, что особенно актуально для смартфонов с неснимаемой заводской предустановкой.