Цифровая крепость: настройка защищенной рабочей среды и основы приватности
В теме рассматриваются практические способы построения защищенной системы для безопасной передачи, хранения и обработки конфиденциальных данных. Участники делятся техническими решениями по маршрутизации трафика, шифрованию накопителей, использованию виртуальных машин и портативных систем.
Базовая конфигурация защищенной системы
Для создания безопасного рабочего окружения рекомендуется использовать компьютер с достаточной производительностью и большим запасом оперативной памяти. Само программное обеспечение является кроссплатформенным, однако на практике часто развертывается на базе Linux (например, Debian Wheezy)
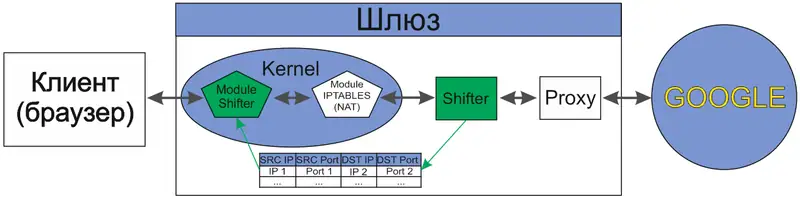
Перед развертыванием сервисов обязательным шагом является шифрование разделов (например, домашнего каталога /home) по алгоритму AES (от 256 до 1024 бит).
Набор необходимого программного обеспечения включает:
- JRE;
- Python;
- TOR;
- I2P;
- HTTP-прокси Polipo;
- Браузер для серфинга.
Пакет TOR рекомендуется устанавливать из официального репозитория разработчиков во избежание устаревших версий. Поскольку TOR предоставляет SOCKS5-прокси, который поддерживается не всеми приложениями, в связку добавляется прокси-сервер Polipo (aptitude install polipo). В конфигурационном файле /etc/polipo/config задается локальный порт (например, proxyPort = 8118) и раскомментируется строка родительского прокси socksParentProxy = "localhost:9050".
Виртуализация и изоляция рабочего окружения
В среде Windows хорошей альтернативой или дополнением служит использование гипервизоров (VirtualBox) :
- Выход в сеть организуется исключительно из виртуальной машины. Это предотвращает проникновение вредоносного ПО и троянов в основную операционную систему.
- Виртуальная машина может быть настроена на обнуление состояния после завершения каждого рабочего сеанса.
- Диски виртуальной машины или системные разделы физического накопителя шифруются с помощью специализированных утилит, таких как TrueCrypt (по алгоритму AES от 256 бит).
В корпоративном секторе применяется изоляция, при которой на рабочих ПК полностью отсутствует прямой доступ в интернет, а взаимодействие с внешней сетью реализовано в виде опубликованных терминальных приложений.
Готовые портативные решения
В качестве простого и эффективного метода обеспечения приватности без привязки к конкретному компьютеру предлагается связка из специализированного дистрибутива Tails и USB-накопителя. Загрузочная флешка позволяет запускать изолированную анонимную операционную систему без сохранения следов на жестких дисках хост-машины.
Угрозы и аргументы в пользу цифровой гигиены
Необходимость шифрования и сокрытия сетевой активности обусловлена не только потенциальным интересом со стороны государственных служб
. Выделяются следующие ключевые факторы риска:
1. Риск ретроспективной оценки данных: формулировки и высказывания могут пересматриваться в будущем при изменении законодательства.
2. Защита коммерческой тайны и служебной переписки предприятия.
3. Реализация конституционного права на тайну частной переписки.
4. Защита от криминальных структур, конкурентов и неавторизованного доступа третьих лиц.
5. Распространение специализированных программно-аппаратных комплексов для съема и исследования данных (например, UFED Touch), способных извлекать информацию с физических носителей и мобильных устройств.